

ランサムウェア対策というと、ウイルス対策ソフトやメール対策、脆弱性対応など、「侵入を防ぐ」ための施策に目が向きやすいものです。もちろん、侵入を防ぐことは重要ですが、攻撃手法が高度化・巧妙化する中、あらゆる侵入を完全に防ぎ切ることは容易ではありません。だからこそ、万が一侵入された場合でも、重要なデータやシステムまで被害を広げないための備えが必要です。
そもそも、ランサムウェア攻撃の被害は、侵入した瞬間に全社へ広がるわけではありません。攻撃者は侵入後、より強い権限を奪い、ほかの端末やシステムへ移動しながら、重要なデータへと近づいていきます。つまり、侵入は攻撃の入り口に過ぎず、その後どこまで行動範囲を広げられるかが、被害の大きさを左右するのです。
そこで今回は、ランサムウェア攻撃がどのような流れで被害を広げていくのかを整理し、被害を最小限に抑えるために押さえておきたいポイントを権限管理の視点から解説します。
<3文でわかる!この記事のポイント>
ランサムウェア攻撃の被害は、侵入された瞬間に決まるわけではありません。攻撃者は侵入後に権限を広げながら重要なデータへ到達し、暗号化や情報窃取などによって攻撃を成立させます。本記事では、こうしたランサムウェア攻撃の流れを踏まえ、セキュリティ対策で押さえておきたい考え方を解説します。
目次
- ランサムウェア攻撃の目的は「侵入」ではなく、その先にある
- 侵入より危険なのは「特別な管理権限」を奪われること
- 「侵入されても守る」ために見直したい権限管理
- 「被害が広がらない」を前提に考える“クラウド”という選択
- おわりに
ランサムウェア攻撃の目的は「侵入」ではなく、その先にある
ランサムウェア攻撃では、企業のネットワークへの侵入に成功したからといって、すぐにデータの暗号化や情報の窃取が行われるとは限りません。
攻撃者は侵入後、社内のネットワークやサーバー、利用者アカウントなどの状況を把握しながら行動範囲を広げていきます。そして、より強い権限を取得して重要なデータや業務システムへ到達した段階で、暗号化や情報の窃取を実行し、企業に身代金を要求します。
ランサムウェア攻撃の目的は、企業のネットワークへ侵入することではなく、企業の事業継続を困難にし、身代金を支払わざるを得ない状況をつくり出すことにあります。そのため、攻撃者は侵入を足掛かりにして行動範囲を広げながら、段階的に攻撃を進めていきます。
では、ランサムウェア攻撃は、実際にどのような流れで進んでいくのでしょうか。代表的な流れを見てみましょう。
<ランサムウェア攻撃の流れ>
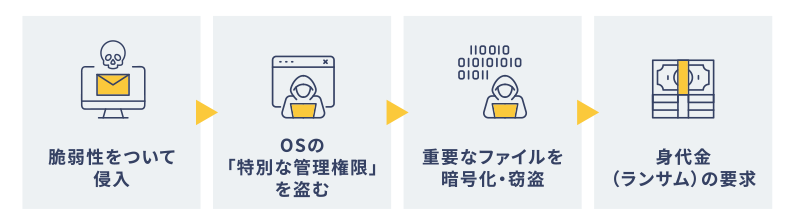
・脆弱性をついて侵入
攻撃は、VPN機器やサーバーの脆弱性、不正に入手したID・パスワード、フィッシングメールなど、さまざまな経路をきっかけに始まります。
企業のネットワークや端末への侵入に成功した段階では、攻撃者が利用できる範囲はまだ限定的です。この時点で、直ちに企業全体へ大きな被害が広がるわけではありません。
・OSの「特別な管理権限」を盗む
侵入した攻撃者は、OSの管理者権限など、より強い「特別な管理権限」の奪取を試みます。「特別な管理権限」は、奪われると攻撃者が操作できる範囲が広がるため、より重要なデータへ近づくことも可能になります。(特別な管理権限については次章を参照ください)
・重要なファイルを暗号化・窃取
攻撃者は、奪取した「特別な管理権限」を利用して、経理データや人事情報などの重要なファイルを暗号化したり、外部へ持ち出したりします。
近年では、ファイルを暗号化するだけでなく、情報を窃取したうえで公開をほのめかす「二重恐喝」の手口も増えています。こうした攻撃を受けると、企業は業務停止だけでなく、情報漏えいへの対応も迫られることになります。
・身代金(ランサム)の要求
最終的に攻撃者は、データの復旧や窃取した情報を公開しないことなどと引き換えに、企業へ身代金を要求します。
ここまで攻撃が進むと、業務停止による損失に加え、顧客や取引先からの信用低下など、企業活動全体に大きな影響を及ぼす可能性があります。
このように、ランサムウェア攻撃は「侵入」という一つの出来事だけで成立するものではありません。攻撃者は侵入を足掛かりにして権限を広げ、重要なファイルへ到達し、暗号化や情報窃取などへと攻撃を進めていきます。
そのため、ランサムウェア対策を考える際には、「侵入されたかどうか」だけでなく、侵入後、攻撃者がどのように行動範囲を広げていくのかという一連の流れを理解しておくことも大切です。
侵入より危険なのは「特別な管理権限」を奪われること
実は、ランサムウェア攻撃の流れの中には、その後の被害を大きく左右するポイントがあります。それが、OSの「特別な管理権限」です。
「特別な管理権限」とは
「特別な管理権限」とは、システム全体の設定変更やアプリケーションのインストール、アカウント管理など、システムの維持・管理に使用する高い権限です。
- 一般的に、システム管理者や運用担当者が管理します。
- 基本的には1システムに1つ、またはごく少数に限定されます。
- システム設定の変更やアプリケーションのインストール、アカウント管理など、システムの維持・管理に利用します。
攻撃者は、企業のネットワークへ侵入しただけでは、システムを自由に操作できるわけではありません。しかし、「特別な管理権限」が奪われると、攻撃者が操作できる範囲が一気に広がり、システム設定を変更したり、本来アクセスできないファイルやシステムを操作したりすることが可能になり、重要なデータへも被害が及ぶ可能性が高まります。
つまり、ランサムウェア攻撃による被害の大きさは、「侵入されたかどうか」だけでなく、侵入後に攻撃者がどこまで権限を広げられるかによっても大きく左右されるのです。
●業務効率を優先した権限の持たせ方がリスクを生む
企業では、業務を円滑に進めるため、一つのアカウントで複数のシステムを利用できるようにしたり、多くの社員が共通のフォルダーへアクセスできるようにしたりすることは珍しくありません。また、業務上の必要性から、「特別な管理権限」を利用する場面もあります。
問題は、「業務に必要な範囲を超えて権限を持たせたままにしていないか」ということです。
ある現場では、「以前からこの運用だから」「このほうが便利だから」といった理由で、本来は必要のない権限が付与されたままになっていたり、人事異動や組織変更の後も権限が見直されずに残っていたりすることがあります。通常業務では大きな問題として表面化しないかもしれませんが、ランサムウェア攻撃を受けたときには、その意味が大きく変わります。攻撃者は、侵入した時点で何でも自由に操作できるわけではなく、侵害したアカウントなどが持つ権限を足掛かりにして、徐々に行動範囲を広げていくからです。
つまり、利用者に与えられている権限は、アカウントが侵害されれば、そのまま攻撃者に利用される可能性があります。必要以上の権限が残っているほど、攻撃者が重要なデータやシステムへ近づく余地も大きくなります。
特に、管理者アカウントを複数人で共有する運用をしていると、通常時でも誰が操作したのかを特定しにくくなり、不正利用の検知も難しくなります。日頃は「業務を円滑に進めるため」の権限設定であっても、万が一侵入された際には、被害を広げる要因になり得るのです。
●「侵入を防ぐ」だけでなく「侵入後」まで考える
脆弱性対策や多要素認証など、攻撃者の侵入そのものを防ぐ取り組みは欠かせないとはいえ、攻撃手法が高度化・巧妙化する中、あらゆる侵入を完全に防ぐことは容易ではありません。
ここでのポイントは、「侵入されるか、されないか」という二者択一で考えず、「万が一侵入された場合でも、攻撃者が最終的な目的を達成できない状態をつくる」ことです。
先述したように、ランサムウェア攻撃は侵入しただけでは成立せず、「特別な管理権限」を奪取することで重要なデータへ到達し、暗号化や情報窃取を実行します。
だからこそ、企業のセキュリティ対策では、「侵入を防ぐ努力」と「侵入後に被害を広げない備え」の両方を持つことが重要になります。そのために改めて見直したいのが、日頃の「権限管理」なのです。
「侵入されても守る」ために見直したい権限管理
ランサムウェア攻撃による被害の大きさは、侵入されたかどうかだけでなく、侵入後に攻撃者がどこまで権限を広げられるかによって大きく変わります。では、この前提に立ったとき、企業はどのような考え方でセキュリティ対策を進めればよいのでしょうか。
ランサムウェア対策というと、新しいセキュリティ製品を導入したり、監視を強化したりと、「どのような対策を追加するか」という発想になりがちです。しかし、攻撃の流れを踏まえると、対策を増やすことだけが最適解ではありません。
目指したいのは、万が一攻撃者に侵入されたとしても、重要なデータやシステムへ容易に到達できず、最終的な攻撃を成立させにくい状態をつくることです。そのためには、「誰にどの権限を与えるか」という利用者側の視点だけでなく、「その権限が攻撃者に悪用された場合、どこまで被害が広がるのか」という視点から権限を捉える必要があります。
権限管理は、利用者の利便性や業務効率を考えるためだけのものではありません。万が一侵入された場合に、攻撃者が利用できる範囲を限定し、被害の拡大を防ぐための仕組みでもあるのです。
●「権限」は被害範囲を決めるもの
攻撃者は、侵害したアカウントの権限をそのまま利用します。そして、その権限の広さが、攻撃者が動ける範囲の広さに直結します。だからこそ、権限を設定・見直す際には、「この利用者が何をできる必要があるか」だけでなく、「この権限が悪用されたら、どこまでアクセスできてしまうのか」を意識することが対策の鍵となります。
例えば、業務上必要のないシステムやデータにまでアクセスできる権限が残っていれば、そのアカウントが侵害された際、攻撃者にも同じ範囲へのアクセスを許すことになりかねません。一方、利用できる範囲が必要最小限に限定されていれば、たとえ一つのアカウントが侵害されたとしても、攻撃者が行動できる範囲を限定しやすくなります。
つまり、権限は「利用者が何をできるか」を決めるだけのものではなく、万が一侵害された際に、どこまで被害が及ぶ可能性があるかを左右するものでもあります。
ランサムウェア対策という視点から権限を見直すのであれば、利便性だけでなく、「この権限を攻撃者に奪われても、被害を広げない状態になっているか」という視点を持つことが重要です。
●「特別な管理権限」は被害拡大を防ぐ最後の境界
特に、「特別な管理権限」については慎重に考えたいところです。
「管理者が注意すればよい」「管理者への教育を徹底すればよい」と考えることもできますが、人の注意だけに頼る対策には限界があります。どれほど慎重な管理者であっても、日々メールを受信し、Webサイトを閲覧し、さまざまな業務システムを利用している以上、攻撃を受ける可能性をゼロにはできません。
また、ランサムウェア攻撃では管理者が直接狙われるとは限らず、一般利用者のアカウントを侵害し、そこから社内のネットワークやシステムを移動しながら徐々に権限を広げていくケースもあります。
そこで重要になるのは、攻撃者が「特別な管理権限」へ容易に到達できない状態をつくることです。日常業務で使用するアカウントと管理作業に使用するアカウントを分けたり、「特別な管理権限」を必要な場面に限って利用したりすることは、そのための方法の一つです。
このように、「特別な管理権限」を守るためには、管理者個人の注意だけに頼らず、攻撃者が容易に管理権限へ到達できない状態をつくっておくことが肝心です。そして、その状態を一時的なものではなく継続して維持していく必要があります。
●権限管理は「被害が広がらない状態を維持する」こと
権限管理は、一度適切に設定すれば終わるものではありません。企業では、人事異動や組織変更、新しいシステムの導入などによって、利用者や業務内容が絶えず変化します。その変化に合わせて権限を見直さなければ、本来は不要になった権限が残り、誰が何にアクセスできるのか分かりにくい状態が少しずつ生まれていきます。
一つひとつは小さな変化でも、それが積み重なれば、権限設定と実際の業務との間にズレが生じます。そして、そのズレが攻撃者に利用される余地となる可能性があります。
だからこそ、権限管理は「正しく設定すること」だけでなく、「正しい状態を維持し続けること」まで含めて考える必要があります。定期的に権限を見直し、不要になった権限を削除することは、そのための具体的な手段です。
ランサムウェア対策における権限管理とは、単に利用者を管理するための業務ではありません。企業や業務の変化に合わせて権限を適切な状態に保ち、攻撃者が侵入しても「被害が広がらない状態」を維持し続けるための取り組みとも言えるのです。
「被害が広がらない」を前提に考える“クラウド”という選択
ここまで見てきたように、ランサムウェアによる被害の拡大を防ぐには、攻撃者に「特別な管理権限」を奪われず、重要なデータへ容易に到達できない状態をつくり、それを維持していくことが欠かせません。
しかし、それには適切な権限管理に加えて、OSやシステムの脆弱性への対応、継続的な監視など、さまざまな対策を続けていく必要があるため、自社だけで維持し続けることは決して容易ではないでしょう。
そこで、選択肢の一つとなるのが、クラウドサービスの活用です。
●クラウドサービスも「被害が広がらない」仕組みかどうかがカギ
クラウドサービスを利用すれば、システム基盤の管理などをサービス提供事業者に委ねることができます。自社の運用だけですべての対策を担うのではなく、サービス提供事業者の管理体制も活用しながら、重要な業務データを守るという考え方です。
とはいえ、クラウドサービスを利用して自社のネットワークから重要な業務データを切り離したとしても、そのデータを預かるベンダー(サービス提供事業者)側が攻撃を受ける可能性までなくなるわけではありません。
そのため、ランサムウェア対策という観点からクラウドサービスを選ぶ際には、自社側の対策だけでなく、ベンダーがどのような環境でシステムを運用し、どのように「特別な管理権限」を管理しているのかまで確認することが大切です。
導入を検討しているクラウドサービスがあるなら、例えば次のような点を事前に確認しておきましょう。
- ベンダーが攻撃を受けた場合でも、攻撃者が「特別な管理権限」を奪って利用企業のデータへ到達できない構造になっているか。
- 脆弱性への対応や監視などを継続し、安全な状態を維持できる運用体制が整っているか。
●「特別な管理権限」を持たない奉行クラウド
では、実際のクラウドサービスでは、こうした考え方をどのような仕組みで実現しているのでしょうか。ここからは、奉行クラウドを一例として見ていきましょう。
OBCでは「奉行クラウド ランサムウェアからの安全宣言」を公表し、システムの構造と運用管理体制の両面から、基幹業務データをランサムウェア攻撃から守る考え方を示しています。
中でも特徴的なのが、「特別な管理権限」の管理方法です。奉行クラウドはクラウド基盤としてMicrosoft Azureを採用しており、OSの「特別な管理権限」はMicrosoftが一元管理しています。利用企業だけでなく、OBCもOSの「特別な管理権限」を保持しない「権限分離設計」を採用しているため、ランサムウェア攻撃の標的となるOSの「特別な管理権限」が、利用企業やOBC側には存在しない構造となっています。
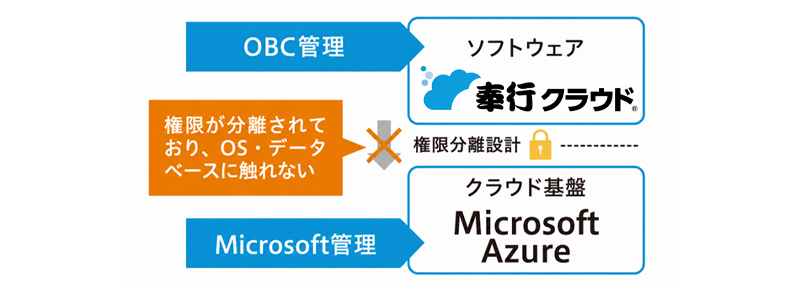
ここでポイントとなるのは、利用企業が攻撃を受けた場合だけを想定した仕組みではないことです。仮にサービスを提供するOBCが攻撃を受けたとしても、OBCからOSの「特別な管理権限」へアクセスできない構造になっています。
つまり、「管理者が十分注意する」「権限管理を徹底する」といった人の注意や運用だけに頼るのではなく、攻撃者が「特別な管理権限」を奪って重要なデータへ到達する経路そのものを、システムの構造によって断つのです。
●「被害が広がらない」状態を継続的に維持する奉行クラウド
また、「被害が広がらない」ためには、こうした構造をつくるだけでなく、その状態を継続的に維持していく必要があります。
ランサムウェアの攻撃手法は変化し続けており、新たな脆弱性や攻撃経路が見つかる可能性もあります。一度安全な状態をつくったとしても、それを維持できなければ、時間の経過とともに新たなリスクが生まれます。
奉行クラウドでは、MicrosoftによるOSの自動更新、24時間365日の運用監視、脆弱性診断、利用者・権限管理、ログ管理など、多層的な運用管理の仕組みによって、安全な状態を継続的に維持するための環境を整えています。
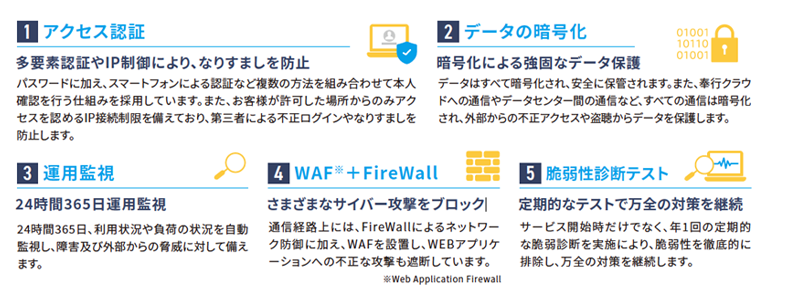
これらに加えて、ISMAPクラウドサービスリストへの登録や、SOC1 Type2・SOC2 Type2報告書の継続取得など、第三者評価を通じて、運用管理体制の継続的な品質確保にも取り組んでいます。
クラウドサービスをランサムウェア対策という観点から見る際には、個々のセキュリティ機能の有無だけで安全性を判断せず、攻撃者が「特別な管理権限」へ容易に到達できない構造になっているか、そして、その状態を継続的に維持できる運用体制が整っているかという視点で確認します。
ランサムウェア対策とは、新たな対策を次々と追加することだけではありません。「被害が広がらない」ことを前提にシステムの構造や運用を考え、その状態を維持できる環境を選ぶ。こうした視点を持つことも、これからのランサムウェア対策のカギとなるでしょう。
おわりに
ランサムウェア対策では、「どう侵入を防ぐか」だけでなく、万が一侵入された場合に「どう被害を広げないか」までを一つの対策として考えることが重要です。
そのためには、侵入後に攻撃者がどこまで行動できるのかを想定し、重要なデータやシステムへ容易に到達できない状態をつくり、それを維持していく必要があります。
また、「被害が広がらない」という視点からクラウドサービスを活用するのであれば、「どのサービスを導入するか」だけでなく、サービス提供事業者側を含めて、どのような仕組みで安全性が確保されているかを評価する視点も欠かせません。
ホワイトペーパー「奉行クラウド セキュリティ対策ガイド」では、OSの管理方法や脆弱性への対応、運用管理体制など、クラウドサービスを評価する際に確認しておきたいポイントを整理しています。自社のランサムウェア対策が「侵入を防ぐ」ことに偏っていないか、万が一侵入された場合にも被害を広げない備えができているかを考える際の判断材料として、活用してみてはいかがでしょうか。
関連リンク
-
奉行クラウドのセキュリティ
お客様の事業継続を支える大切な業務データを守り、安心して業務を続けられるクラウドサービスを目指します。
-
ランサムウェア攻撃に実例と対策
企業としてランサムウェア攻撃に関する正しい理解と対策とは
こちらの記事もおすすめ
メルマガ読者20万人以上!
OBC 360のメルマガ登録はこちらから!
メルマガ登録
OBC 360のメルマガ登録はこちらから!